Cybersécurité : un projet de loi très attendu arrive à l'Assemblée
Deux ans après sa première lecture au Sénat, et un retour manqué début octobre, un projet de loi sur la cybersécurité doit arriver à l'Assemblée nationale lundi en séance publique, après un long débat sur les messageries chiffrées et un été marqué par de nouvelles cyberattaques.
Le projet de loi sur la résilience des infrastructures critiques et le renforcement de la cybersécurité, qui doit transposer en droit français trois textes européens, a connu un parcours législatif inhabituel.
Initialement déposé au Sénat en octobre 2024, deux jours avant la date limite de transposition de deux directives, et voté en commission l'année suivante, il a notamment été ralenti par un important débat sur les messageries chiffrées.
Et l'engagement de la procédure législative accélérée n'aura pas permis de tenir les délais.
Après l'annonce d'un retour dans l’hémicycle début octobre, l'examen du texte avait été à nouveau reporté en raison du calendrier parlementaire.
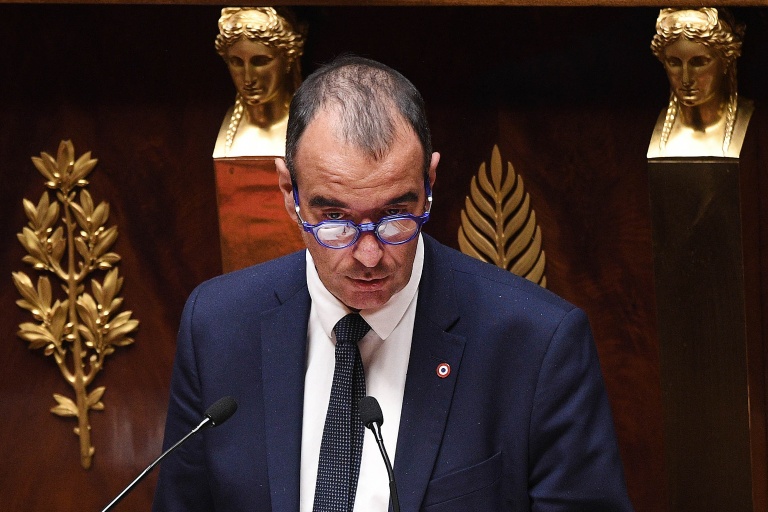
"C'est à la fois un soulagement de voir qu'enfin on est capable d'examiner ce texte et en même temps le regret qu'on ne l'ait pas fait plus tôt", a commenté auprès de l'AFP le député Renaissance Éric Bothorel, l'un des rapporteurs du texte.
Début juillet, la Commission européenne a engagé un recours contre trois pays, dont la France, pour sanctionner l'absence de transposition de l'une des directives.
La révélation en août de vols de données massifs qui ont touché le fisc a quant à elle achevé de donner au texte un caractère urgent.
Recrudescence de la menace
Auditionné début octobre par la commission parlementaire spéciale en charge du texte, le directeur de l'agence nationale de cybersécurité (Anssi), Vincent Strubel, a insisté sur l'importance d'aboutir rapidement à la transposition.
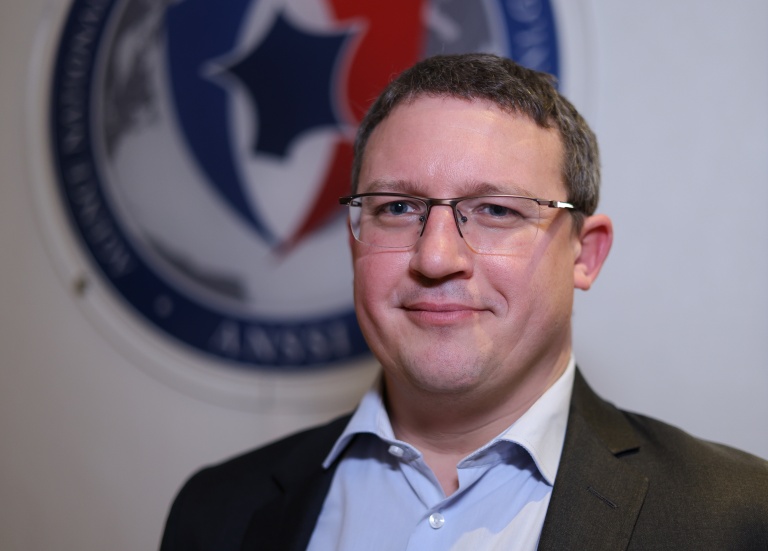
Certaines mesures prévues par les textes européens "auraient été efficaces contre la majorité des vols de données qui ont été constatés en France, contre l'État, contre des entreprises, (...) ces derniers mois", a-t-il assuré.
Ces mêmes textes doivent aussi confier à l'Anssi un "pouvoir contraignant qui lui manque aujourd'hui", a-t-il insisté.
La transposition de la directive Nis 2 est particulièrement attendue dans le secteur de la cybersécurité.
D'après une cartographie effectuée par le Campus cyber, qui regroupe des entreprises et institutions, jusqu'à 19.000 entreprises pourraient être concernées par de nouvelles obligations en matière de cybersécurité.
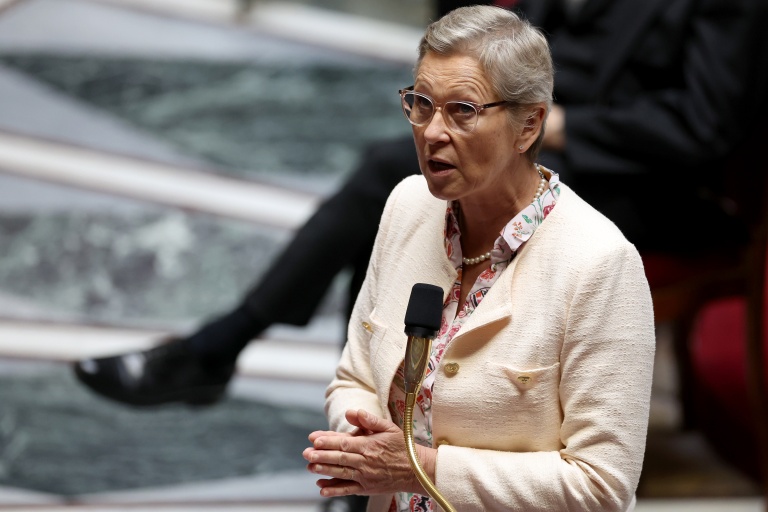
L'examen du texte et des près de 400 amendements déposés devrait susciter des débats, dans un contexte de "recrudescence sans précédent de la menace cyber" évoqué par la ministre chargée du Numérique Anne Le Hénanff, interrogée par la même commission spéciale.
Messageries chiffrées
Héritage d'une controverse de plusieurs mois, le texte que devront examiner les députés contient toujours un article décrié sur les messageries chiffrées, telles que WhatsApp, Telegram, ou encore Signal.
Cet article 16bis, qui doit garantir l'inviolabilité des messageries chiffrées, a été inséré au Sénat pour répondre à une autre initiative parlementaire, sur un autre projet de loi début 2025.
Les sénateurs avaient inclus dans le projet de loi Narcotrafic un article 8 ter pour imposer à ces messageries d'ouvrir sur requête des services de police l'accès aux conversations de personnes mises sur écoute, une mesure plébiscitée par les services de renseignement.
L’article n’a finalement pas été retenu dans la version finale du texte, mais a suscité en réaction le 16 bis du texte cybersécurité, qui va, selon certains, au contraire trop loin dans la protection des messageries chiffrées.
Ainsi le gouvernement a-t-il déposé un amendement de suppression de l’article, à l’unisson de plusieurs députés LR, Horizons, Renaissance et Liot, estimant qu’il présente "un risque majeur pour la sécurité nationale" en "interdisant d’imposer tout mécanisme ou processus permettant d’accéder à des données protégées".
Symétriquement Anne Le Hénanff s’est engagée à "ne pas réintroduire ni soutenir une réintroduction de l'article 8ter d'ici la fin de la session parlementaire".
Dans un rapport remis en septembre à l'exécutif et consulté par l'AFP, l'ancien député Florent Boudié avait recommandé de "renoncer aux dispositions de l'article 16 bis (...), compte tenu des sérieuses zones d'ombre juridiques qu'emporterait sa rédaction actuelle".
■ Copyright © 2026 AFP. Tous droits de reproduction et de représentation réservés.
Toutes les informations reproduites dans cette rubrique (dépêches, photos, logos) sont protégées par des droits de propriété intellectuelle détenus par l'AFP. Par conséquent, aucune de ces informations ne peut être reproduite, modifiée, transmise, rediffusée, traduite, vendue, exploitée commercialement ou utilisée de quelque manière que ce soit sans l'accord préalable écrit de l'AFP. l'AFP ne pourra être tenue pour responsable des délais, erreurs, omissions, qui ne peuvent être exclus ni des conséquences des actions ou transactions effectuées sur la base de ces informations.
- 0 vote
- 0 vote
- 0 vote
- 0 vote
- 0 vote